一、離職前的最後一個下午
星期五下午,一位剛提離職的業務打開 Salesforce,跑了一份「所有客戶聯絡人」報表,按下匯出。一切看起來很正常,沒有人注意到。
結局 A:沒有人發現。 幾週後,老客戶陸續接到競爭對手的電話。業務主管問 IT:「有人把客戶名單帶走了嗎?」沒有紀錄,只能回答「查不到」。
結局 B:匯出當下被擋。 匯出停止,畫面顯示阻擋訊息,資安團隊同時收到 email 警示。資料從頭到尾沒有離開公司。
這位業務有正常的報表權限,帳號也沒有被盜用。差別不在員工,在公司有沒有在 Salesforce 裡準備好。
權限設定回答的是「誰能看到這些資料」。但有權限的人做了什麼、做了多少,權限本身不會告訴你。這一塊,要靠 Shield 的兩個功能補上。
二、兩個功能,兩種角色
Salesforce Shield 用兩個功能對應這兩種結局:
| Event Log Files | Transaction Security Policy(TSP) | |
|---|---|---|
| 角色 | 行車紀錄器 | 門口的警衛 |
| 時間點 | 事後(每小時或每天產生檔案) | 事件發生的當下 |
| 主要用途 | 調查、稽核、趨勢分析 | 通知、MFA、阻擋 |
| 能擋下動作嗎? | 不能 | 可以 |
| 誰會用到 | 資安、稽核、Salesforce 管理員 | 資安、Salesforce 管理員 |
兩者不是二選一。TSP 擋下明顯的風險;Event Log Files 還原事情經過,也看得出長期模式。規則沒想到的情境,事後還能從日誌查;日誌裡反覆出現的風險,再寫成 TSP 規則擋下來。
使用者動作(登入/報表/匯出/API)
        │
        ├─► TSP 檢查規則 ──► 通知/MFA/阻擋
        │
        └─► Event Log Files(每小時/每天)──► Dashboard/調查/稽核
三、Event Log Files:事後查得到
Salesforce 會把使用者和系統的活動寫成日誌檔,一個檔案對應一種事件,例如登入、報表匯出、API 呼叫、Apex 執行。有授權的話,可以使用數十種事件類型。
實際畫面長這樣
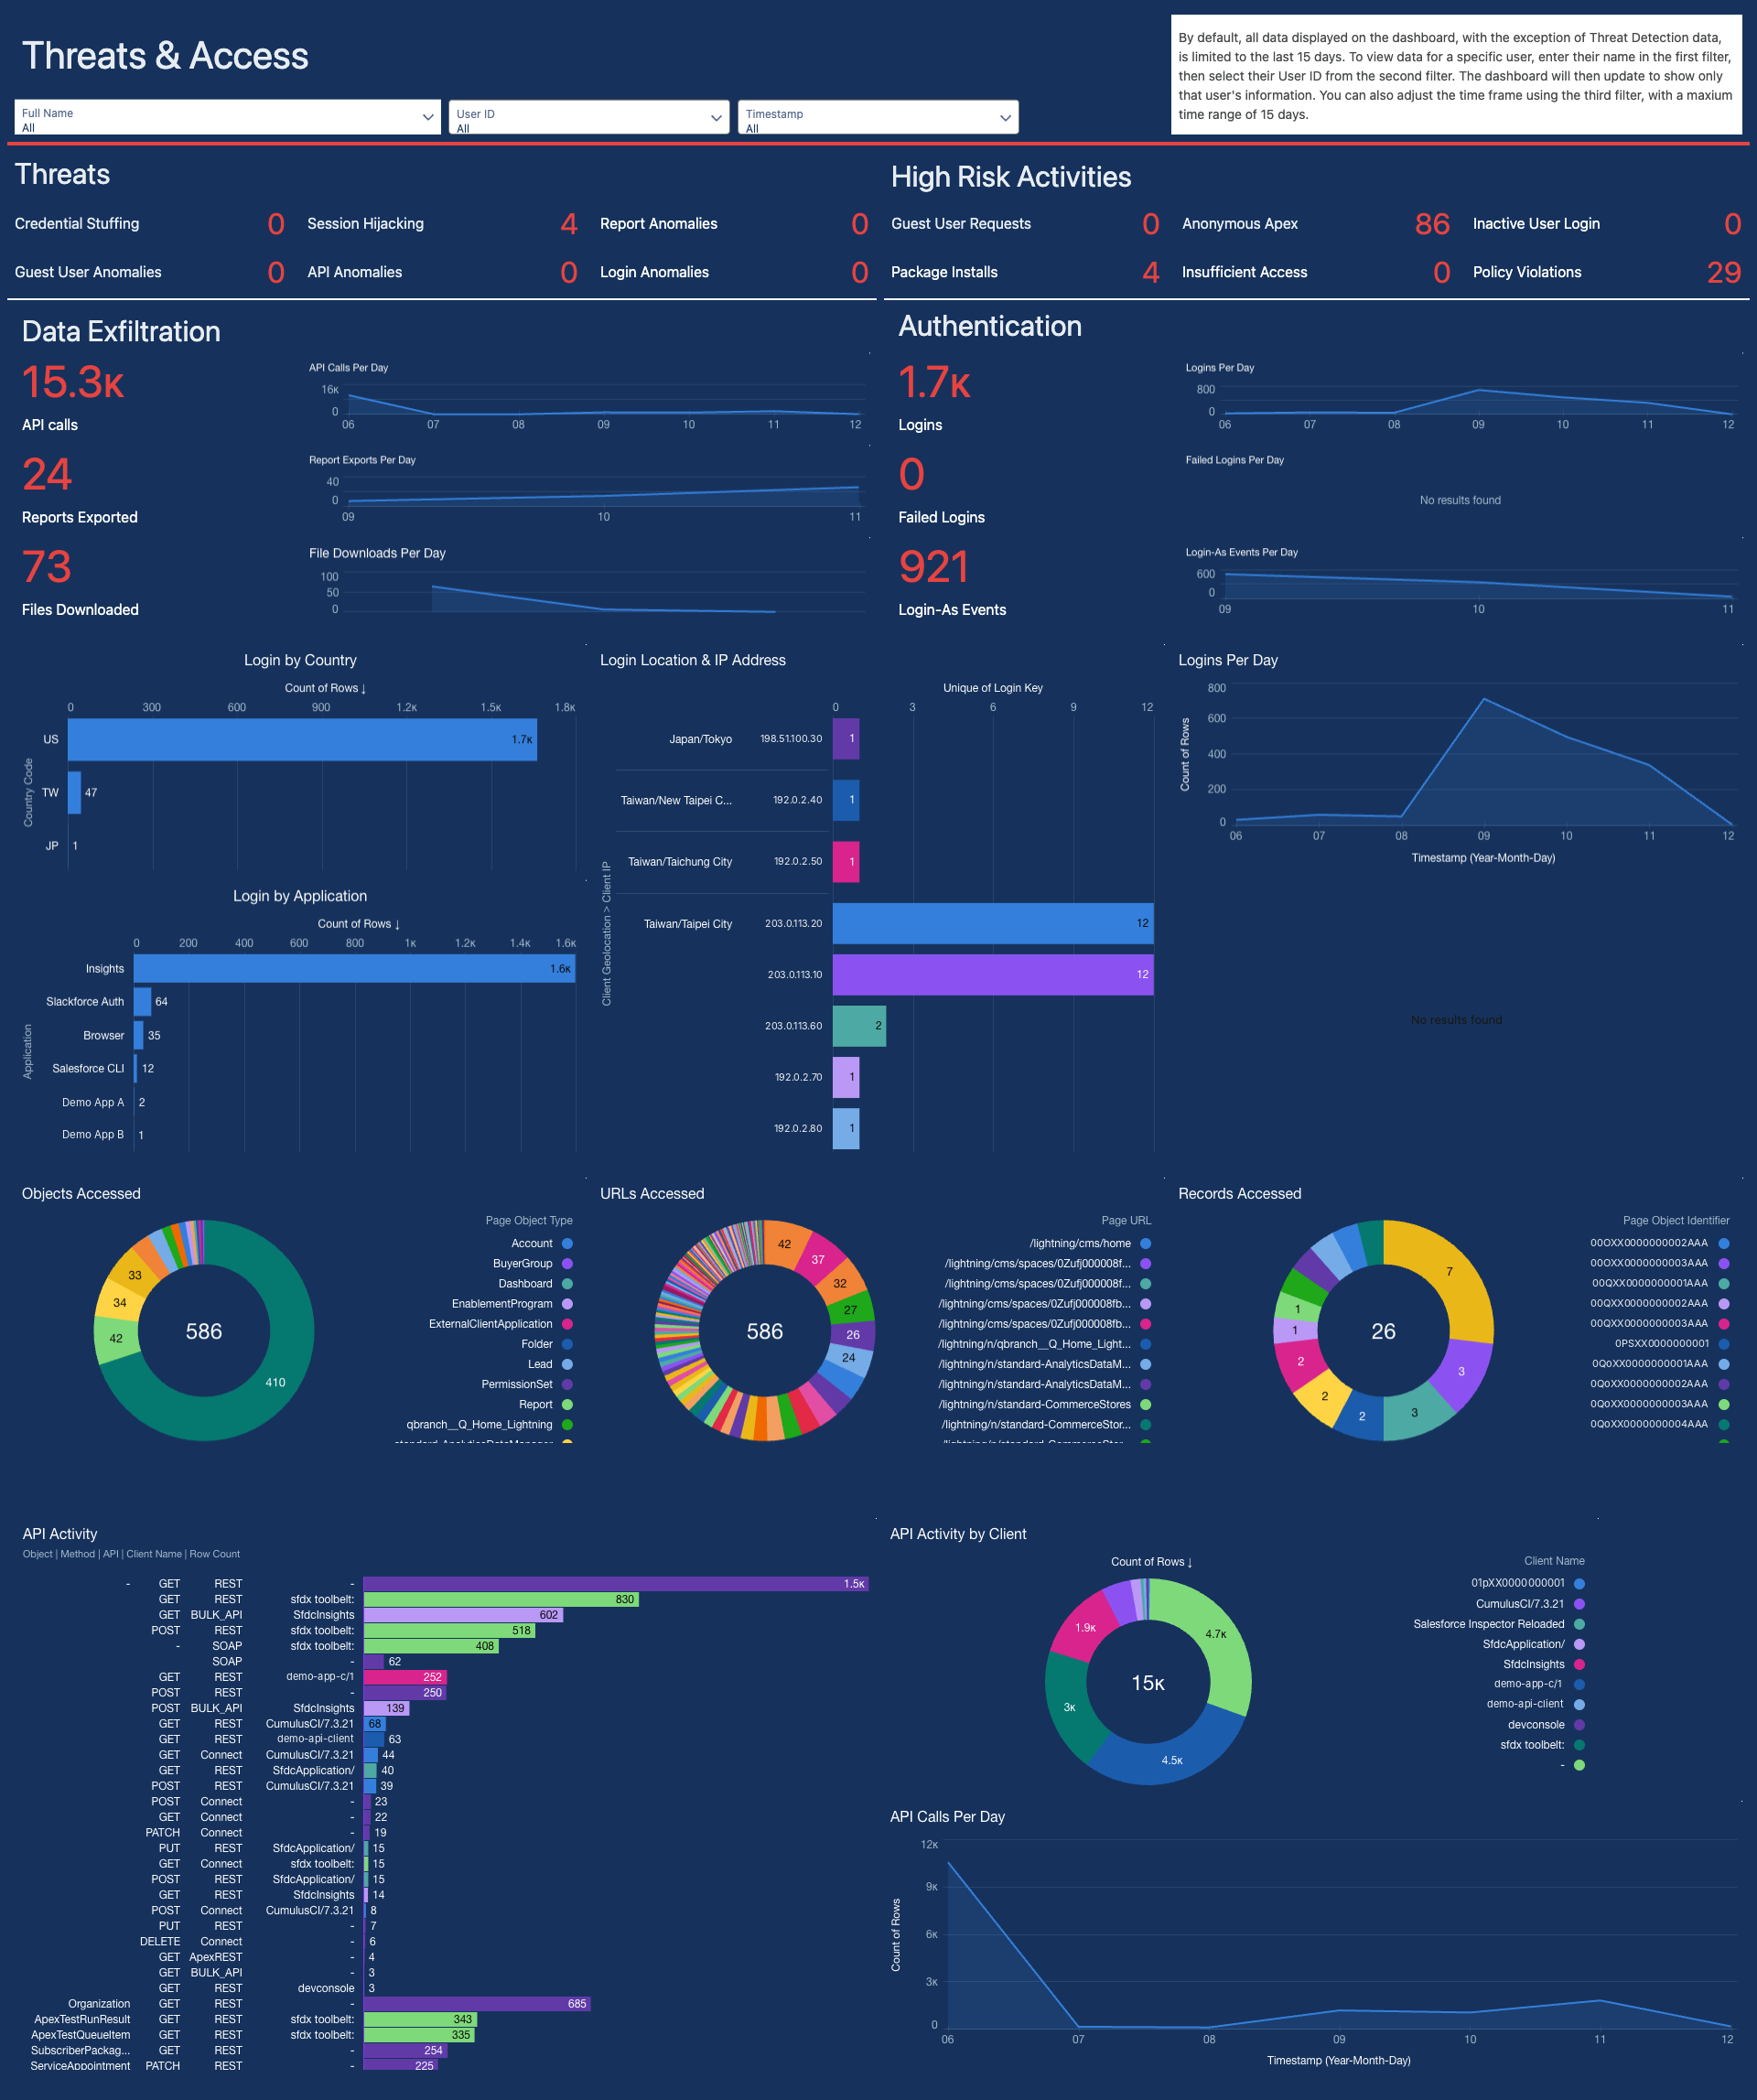
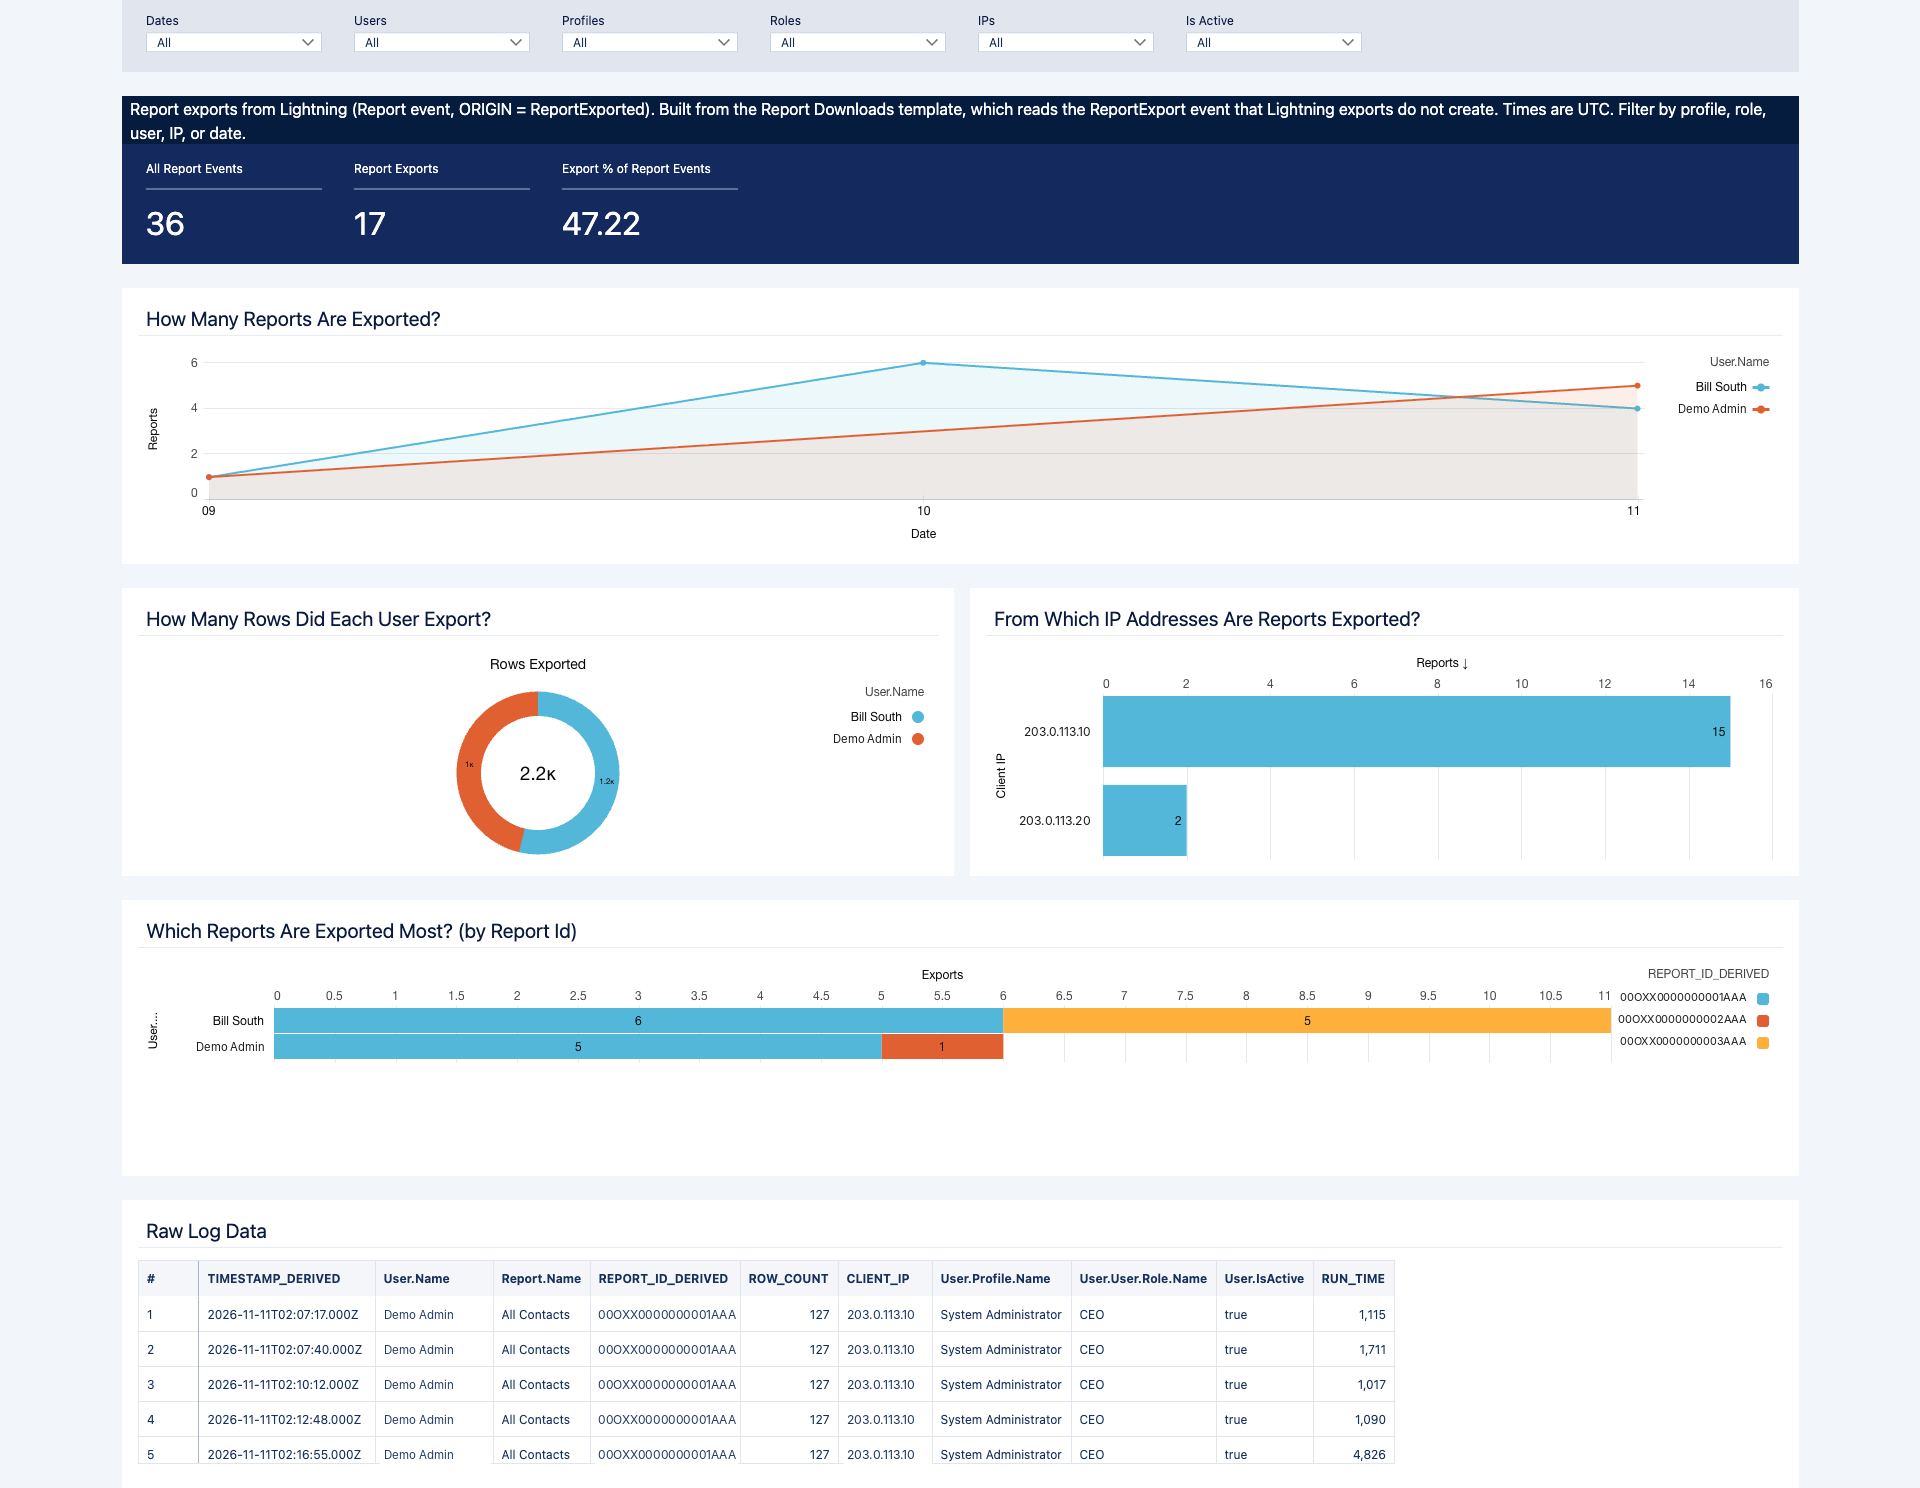
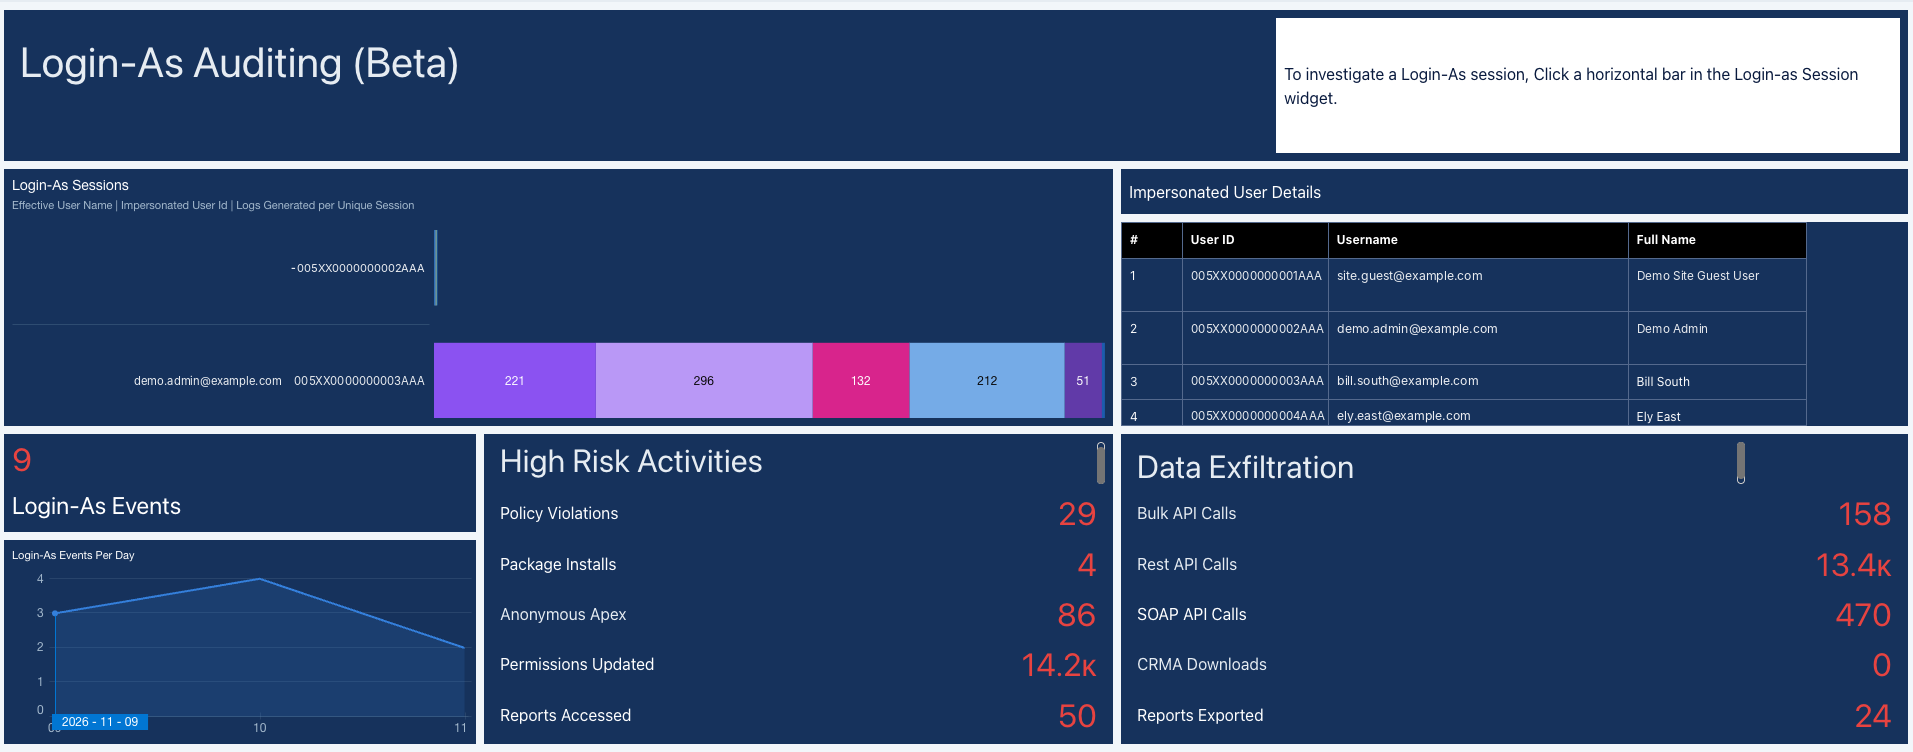
日誌整理成 dashboard 後長這樣(demo org 範例資料,點圖可放大):
怎麼查
- Event Log File Browser: 在 Setup 裡直接瀏覽和下載。
- API: 查詢
EventLogFile物件,或把檔案匯入 SIEM、資料平台。 - CRM Analytics: Event Monitoring Analytics App 提供現成的 dashboard,看得出誰匯出最多、通常在什麼時間。也有專門的 Login-As dashboard,顯示哪些管理員用「以其他使用者身分登入」功能登入了哪些帳號。
回到開頭的情境:離職調查怎麼做
假設結局 A 已經發生,公司想知道那位業務離職前做了什麼。調查人員通常會依序看這幾類事件:
| 要回答的問題 | 看哪一類事件 |
|---|---|
| 他什麼時候、從哪裡登入? | 登入(Login) |
| 他跑了哪些報表、匯出了哪些? | 報表(Report)。匯出不一定記在 Report Export,要先確認 org 實際記在哪一類 |
| 有沒有透過 API 大量下載? | API、Bulk API |
| 有沒有管理員代替他登入? | Login As |
先把時間範圍框在離職前幾週,再看有沒有異常的匯出量或不尋常的時段。這也是為什麼保留期間很重要:日誌過期了,就什麼都查不到。
導入前要知道的四件事
| 項目 | 說明 |
|---|---|
| 時效 | 有授權每小時產生,但會延遲數小時;要完整資料請用每日檔案。沒有授權則是每天一份。 |
| 保留期間 | 有授權時預設保留一年。 |
| 長期留存 | 日誌檔不是正式的留存系統。需要長期稽核紀錄,要另外匯出保存。 |
| 有人要看 | 它是紀錄,不是警報。要指定負責人,例如每週檢視一次,有員工離職時一定查一次。 |
四、Transaction Security Policy:當下擋得住
TSP 建立在 Salesforce 的 Real-Time Event Monitoring 之上。使用者的操作會近即時發布成事件,TSP 在事件發生的當下檢查規則,條件符合就執行指定的動作。
能監控哪些事件
每條 TSP 針對一種事件。常用的有:
| 事件 | 監控什麼 | 典型用途 |
|---|---|---|
| 登入 | 使用者登入 | 高風險登入要求 MFA |
| 報表 | 執行或匯出報表 | 匯出筆數過多就阻擋 |
| List View | 瀏覽或匯出清單 | 一次看太多筆資料時通知 |
| API | API 查詢 | 整合帳號以外的大量查詢 |
| Bulk API 結果下載 | 下載 Bulk API 工作的結果 | 阻擋或通知大量下載 |
| 權限集指派 | 使用者被指派關鍵權限 | 有人拿到高權限時阻擋或通知 |
| Threat Detection | session 被盜用、帳密撞庫、報表或 API 異常 | 偵測到就通知 |
規則怎麼建
| Condition Builder | Apex | |
|---|---|---|
| 要不要寫程式 | 不用,點選設定 | 要 |
| 可用的條件 | 每種事件有固定的幾個欄位 | 事件上的任何欄位,也可以查其他資料 |
| 適合 | 門檻清楚的規則,例如「筆數 > 1,000」 | 判斷邏輯比較複雜的規則 |
| 維護 | 管理員就能調整 | 需要開發人員,並要有測試類別 |
Apex 規則實作 TxnSecurity.EventCondition 介面,只負責判斷「這個事件是否觸發規則」。通知或阻擋等動作,仍由系統依規則設定執行。
以開頭的情境為例:事件選「報表」,條件設「操作 = 匯出」且「筆數 > 1,000」,動作選「阻擋」。那位業務按下匯出的當下,規則就會出手。
常見規則
- 報表匯出筆數超過上限就阻擋。
- 高風險登入要求 MFA,例如 session 安全等級偏低時。
- API 或系統整合的活動量突然暴增時通知。
- 有人被指派「修改所有資料」這類關鍵權限時通知,或直接阻擋。
- Threat Detection 偵測到 session 被盜用、帳密撞庫或報表異常時通知。
每條規則要多嚴格
| 動作 | 效果 | 適合情境 |
|---|---|---|
| 通知 | 寄 email 或系統內通知。動作不會被擋,資料仍會出去。 | 剛上線、還在觀察的規則 |
| MFA | 要求當事人再驗證一次身分。 | 高風險登入 |
| 阻擋 | 擋下動作,並顯示阻擋訊息。 | 已驗證可靠的高風險規則 |
不是每種事件都支援每種動作。 例如 API 呼叫無法跳出 MFA 畫面;權限集指派和 Bulk API 結果下載,只能通知或阻擋。設計規則前要先確認。
警示長什麼樣子
以下為示意(範例資料),實際格式依通知設定而定:
安全警示:已阻擋大量報表匯出
陳小明 嘗試自報表「全台客戶名單」匯出 5,000 筆資料,已依公司政策阻擋。
格式:Excel|來源 IP:203.0.113.10|時間:2026-11-12 16:45 (GMT+8)
誰、做了什麼、多少筆、從哪裡,一目瞭然,不用再翻紀錄拼湊經過。
五、怎麼導入,才不會誤傷日常作業
授權: 需要 Salesforce Shield,或 Salesforce Event Monitoring 加購。TSP 與 Threat Detection 都不在免費版裡。
分三步上線
- 先觀察: 開啟日誌和只通知的規則,了解平常的使用狀況。例如業務一般一次匯出多少筆、哪些帳號會大量呼叫 API。
- 再調整: 依觀察結果微調門檻,排除整合帳號和系統帳號,讓每一則通知都有意義。通知太多,最後就沒人看。
- 開始保護: 只對已驗證可靠的規則,加上 MFA 或阻擋。其餘規則維持通知。
起手式: Salesforce Labs 提供免費的 Transaction Security Policy Accelerator 套件,內含資料保護、存取控制、API 監控的現成規則。套件免費,但規則要在有 Shield 或 Event Monitoring 授權的 org 才能運作。如果公司有自己的需求,例如自訂報表匯出的筆數上限,我們再加上客製規則。
上線前檢查清單
- 每條規則都先在 sandbox 測過,Apex 規則要有測試類別。
- 整合帳號、系統帳號已排除在規則之外。
- 通知收件人是群組,不是單一個人。
- 已指定 Event Log Files 的負責人和檢視頻率。
- 阻擋訊息寫清楚,讓被擋的人知道該找誰。
最常見的坑: 對登入事件設定錯誤的阻擋規則,可能讓使用者無法登入 org。每條規則都要先在 sandbox 測試。
六、導入前常被問的三個問題
這樣是在監視員工嗎? 它只記錄 Salesforce 裡的事件,例如登入、報表、API 呼叫,不會讀 email、聊天訊息或螢幕畫面。我們建議主動告知同仁有這層保護。
警示寄給誰? 由你決定。建議寄給資安或 IT 群組,不要只寄給一個人,以免放假時漏接。
能取代現有的資安工具嗎? 不行。它是在 Salesforce 裡多加一層保護。MFA、權限設定、SIEM 一樣重要。
結語:查得到是底線,擋得住才是保護
只有 Event Log Files,你能在事後說清楚發生了什麼;加上 TSP,你有機會在資料離開之前就擋下來。
實際能用哪些功能,依貴公司的 Salesforce 版本和合約而定。想評估貴公司的 Salesforce 需要哪些規則、從哪裡開始,歡迎跟我們聊聊。
延伸閱讀
活動回顧:Salesforce × 易凱科技 Agentic AI 高階午宴
易凱科技與 Salesforce 於 10 月 21 日在寒舍艾麗酒店合辦 Agentic AI 高階閉門午宴。易凱科技創辦人 Eric Shen 分享 QBurger 導入台灣首個 Consumer Goods Cloud(增強版)的三階段歷程,以及數據流打通之後 AI 能做的事。
認識 Orchard:從業務需求到有據可查的 AI 交付
Orchard 串起需求、設計、AI 執行、審查、驗收與發布。從 Salesforce 代理式交付出發,將同樣的交付紀律延伸至 monday.com 與企業客製應用。
Vibe Coding 退燒之後:為什麼大多數 AI 寫的應用死在上線前
Vibe Coding 去年才走紅,光環卻只維持了一年。過去六個月,市場的體感從「一個週末做出一個 app」的驚奇,轉為 demo 滿天飛、撐得過上線的系統少得可憐的現實。本文拆解 demo 與 production 之間的八道牆、為什麼「看起來對」的程式碼最危險,以及專業團隊用同一套 AI 為什麼能交出每天撐營運的系統——附上我們用 4 週取代 Swingvy 的真實案例與完整影片。
想跟我們討論你的 具體場景?
30 分鐘,由 CTA 親自接。我們會根據你描述的情境,直接回答「值得做」、「現在還不是時候」或「這不是我們的場景」。